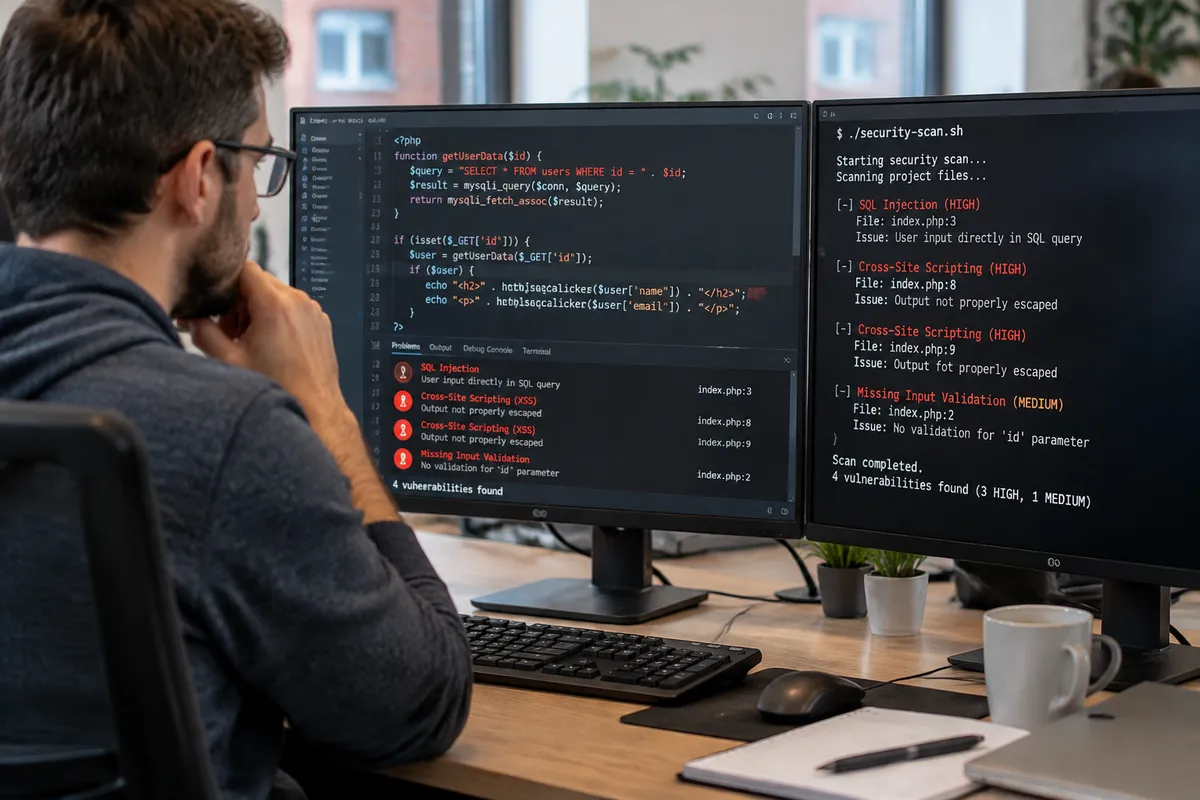
Si vous gérez un site ou une application web en PHP, la question des dernières failles PHP n'est pas une option de geek paranoïaque. C'est une réalité quotidienne. PHP propulse encore une part considérable du web mondial (WordPress, Laravel, Symfony, Magento...), ce qui en fait une cible de choix pour les attaquants. La bonne nouvelle (et c'est la seule fois qu'on le dit) : la grande majorité de ces vulnérabilités sont évitables avec les bonnes pratiques. Ce guide vous accompagne de la définition des failles jusqu'aux outils de détection, en passant par les pièges classiques et les cas particuliers souvent négligés.
Qu'est-ce qu'une faille PHP et pourquoi ça touche tout le monde ?
Une faille PHP est une vulnérabilité exploitable dans du code écrit en PHP, ou dans le moteur PHP lui-même. Elle peut être introduite par le développeur (erreur de validation, mauvaise configuration) ou provenir d'une version obsolète du langage. Les conséquences vont de la simple fuite de données à la prise de contrôle totale du serveur, en passant par la défiguration de site ou le vol de sessions utilisateur.
Il faut distinguer deux grandes familles. D'un côté, les vulnérabilités applicatives : ce sont les erreurs de code que vous ou vos développeurs avez introduites. De l'autre, les vulnérabilités du moteur PHP lui-même (CVE publiés régulièrement sur php.net), qui imposent une mise à jour du runtime. Les deux peuvent coexister sur un même projet, et c'est souvent le cas dans les hébergements mutualisés mal maintenus.
À lire aussi : Panne Orange : retrouvez du réseau avec un simple réglage
D'ailleurs, un point souvent sous-estimé : les frameworks modernes comme Laravel ou Symfony réduisent drastiquement le risque applicatif, mais ne protègent pas contre une version PHP non patchée. Mettre à jour son framework sans mettre à jour PHP, c'est changer la serrure tout en laissant la fenêtre ouverte.
Les dernières failles PHP les plus exploitées : panorama complet
Les dernières failles PHP recensées suivent des patterns qui reviennent cycliquement. Les voici classées par niveau de dangerosité et de fréquence d'exploitation réelle.
Injection SQL (SQLi)
L'injection SQL reste, des années après sa découverte, l'une des vulnérabilités les plus exploitées. Elle survient quand une requête base de données est construite à partir d'une entrée utilisateur non assainie. Un attaquant peut ainsi lire des tables entières, modifier des données ou, dans les configurations les plus permissives, exécuter des commandes système.
À lire aussi : Samsung Galaxy S26+ : hotspot qui ne fonctionne pas, 11 solutions
Exemple concret : une URL du type ?id=1 OR 1=1 dans un script PHP qui concatène directement la valeur dans une requête SQL. Le correctif est sans ambiguïté : utiliser les requêtes préparées avec PDO ou MySQLi, sans exception.
- Utilisez PDO avec des paramètres liés (bindParam / bindValue)
- Ne concaténez jamais une variable dans une chaîne SQL, même pour un entier
- Appliquez le principe du moindre privilège : l'utilisateur SQL de votre app ne doit pas avoir les droits DROP ou ALTER
- Activez le mode d'erreur PDO::ERRMODE_EXCEPTION uniquement en développement, jamais en production
Cross-Site Scripting (XSS)
Le XSS se produit quand du contenu généré par un utilisateur est affiché dans une page HTML sans être correctement encodé. L'attaquant injecte du JavaScript qui s'exécute dans le navigateur des autres visiteurs. Résultat possible : vol de cookie de session, redirection vers un site malveillant, ou keylogger invisible.
En PHP, la parade classique est la fonction htmlspecialchars() avec les flags ENT_QUOTES et ENT_HTML5, appliquée à toute sortie dynamique. Attention cela dit : encoder en sortie n'est pas suffisant si vous acceptez du HTML riche (éditeurs WYSIWYG). Dans ce cas, une bibliothèque de purification comme HTML Purifier est indispensable.
À lire aussi : Galaxy S26 écran noir : 9 solutions pour réparer votre Samsung
Remote Code Execution (RCE)
La RCE est la reine des failles : elle permet à un attaquant d'exécuter du code arbitraire sur votre serveur. En PHP, elle peut survenir via la désérialisation d'objets non fiables, le passage de données utilisateur à des fonctions dangereuses (eval(), system(), exec()), ou l'upload de fichiers PHP déguisés en images.
Un cas classique : un formulaire d'upload qui vérifie uniquement l'extension du fichier côté client. L'attaquant renomme son shell PHP en « photo.php.jpg » et exploite une configuration Apache/Nginx mal sécurisée pour l'exécuter. De quoi faire tomber un serveur entier en quelques minutes.
- Désactivez eval() et les fonctions d'exécution système si vous n'en avez pas besoin (disable_functions dans php.ini)
- Validez les fichiers uploadés par leur contenu MIME réel, pas leur extension
- Stockez les fichiers uploadés hors de la racine web, avec un script de distribution
- Ne faites jamais confiance aux données désérialisées provenant d'une source externe
Inclusion de fichiers locaux et distants (LFI / RFI)
Ces failles permettent d'inclure un fichier arbitraire dans l'exécution PHP, que ce soit un fichier local du serveur (LFI : lecture de /etc/passwd, de fichiers de configuration) ou un fichier distant (RFI, désactivée par défaut depuis PHP 5.2 via allow_url_include = Off). La LFI reste très active et peut être combinée avec un empoisonnement de logs pour aboutir à une RCE.
À lire aussi : Transférer ses données d'un Android à un autre : le guide complet 2026
La prévention est directe : ne construisez jamais un chemin de fichier à inclure à partir d'une entrée utilisateur. Si vous avez besoin de logique de routage dynamique, utilisez une liste blanche explicite de fichiers autorisés, et vérifiez avec realpath() que le chemin résolu reste dans le répertoire attendu.
CSRF (Cross-Site Request Forgery)
Le CSRF abuse de la confiance qu'un site accorde à un navigateur authentifié. Un utilisateur connecté visite une page malveillante qui déclenche en arrière-plan une requête POST vers votre application (transfert d'argent, changement de mot de passe, suppression de compte). PHP ne propose pas de protection native : c'est au développeur de générer et valider un jeton CSRF dans chaque formulaire.
Mauvaise gestion des sessions
PHP gère les sessions via des fichiers sur le serveur ou une base de données, identifiés par un cookie de session. Une session mal configurée peut être volée (si le cookie n'est pas flagué HttpOnly et Secure), fixée (session fixation attack) ou devinée (ID trop prévisible). Régénérez systématiquement l'ID de session après une connexion réussie avec session_regenerate_id(true).
À lire aussi : Gemini sur Android : les vraies astuces pour enfin utiliser l’IA Google efficacement
Configuration PHP : les réglages qui font toute la différence
Une grande partie des failles exploitées en production vient non pas du code applicatif, mais d'un fichier php.ini laissé dans sa configuration par défaut ou pire, dans une configuration de développement déployée tel quel en production. Voici les directives critiques.
| Directive | Valeur recommandée en prod | Risque si négligée |
|---|---|---|
| expose_php | Off | Révèle la version PHP aux attaquants |
| display_errors | Off | Fuite d'informations sensibles dans les messages d'erreur |
| log_errors | On | Sans log, vous volez à l'aveugle |
| error_reporting | E_ALL (avec log uniquement) | Manquer des warnings qui cachent des failles |
| allow_url_fopen | Off si possible | Facilite les RFI et les SSRF |
| allow_url_include | Off (défaut) | Active les inclusions distantes |
| open_basedir | /chemin/de/votre/app | Limite les LFI à votre répertoire applicatif |
| disable_functions | exec,system,shell_exec,passthru,eval | Bloque les fonctions les plus dangereuses |
| session.cookie_httponly | 1 | Protège les cookies contre le XSS |
| session.cookie_secure | 1 | Force le cookie sur HTTPS uniquement |
| session.use_strict_mode | 1 | Prévient la session fixation |
Attention tout de même : désactiver allow_url_fopen peut casser des dépendances tierces qui téléchargent des ressources distantes (flux RSS, webhooks). Testez toujours en staging avant d'appliquer en production.
Maintenir PHP à jour : une obligation, pas un luxe
Chaque version de PHP a une durée de vie active (corrections de bugs ET de sécurité) puis une période de maintenance sécurité uniquement. Au-delà, plus aucun patch : vous restez exposé à toutes les nouvelles vulnérabilités CVE découvertes. Et il en est découvert régulièrement, des dizaines par an sur l'ensemble de l'écosystème PHP.
À lire aussi : Motorola Edge 70 Pro Plus : caméra 50MP périscopique et batterie 6500mAh
La règle pratique : restez toujours sur une version PHP dont le support de sécurité est actif. Au moment où ce guide est écrit, PHP 8.2 et 8.3 sont les branches maintenues ; 7.x est en fin de vie depuis longtemps. Si votre hébergeur ne propose pas PHP 8.x, c'est un signal d'alarme sur la qualité de la maintenance qu'il applique à ses serveurs. Et ça, c'est pas rien.
Pour les projets WordPress notamment : la combinaison d'un PHP obsolète, d'un thème premium non mis à jour et d'une douzaine de plugins hétéroclites constitue un terrain de jeu idéal pour les scanners automatisés. Ces bots cherchent en permanence des installations vulnérables, 24h/24, sans relâche.
Outils de détection et d'audit : comment scanner votre code
La relecture manuelle ne suffit pas sur un projet de taille réelle. Plusieurs outils permettent d'automatiser la détection des failles les plus communes dans du code PHP.
- PHPStan / Psalm : analyseurs statiques qui détectent les erreurs de typage et certaines vulnérabilités potentielles avant même l'exécution
- RIPS / Enlightn : outils d'analyse de sécurité statique spécialisés PHP (Enlightn est particulièrement intégré à Laravel)
- Composer audit : la commande `composer audit` signale les dépendances connues pour avoir des CVE actifs, à lancer à chaque déploiement
- OWASP ZAP : scanner dynamique qui teste votre application déployée en simulant des attaques réelles
- SonarQube : plateforme d'inspection continue du code, avec des règles de sécurité PHP
- Nikto / WPScan : pour les installations WordPress spécifiquement, WPScan recense les plugins vulnérables
- Burp Suite : l'outil de référence des pentesters pour une analyse manuelle approfondie
La stratégie la plus efficace combine un analyseur statique dans la CI/CD (qui bloque le déploiement si une faille est détectée) avec un scan dynamique régulier (hebdomadaire ou à chaque release majeure). Franchement, c'est la seule approche qui vaut le coup au quotidien sur un projet en production.
Pièges classiques et cas particuliers souvent négligés
Au-delà des grandes familles de failles, certains cas spécifiques reviennent systématiquement lors d'audits de code PHP.
La comparaison laxiste (type juggling)
PHP est un langage à typage faible, et ses opérateurs de comparaison laxiste (== au lieu de ===) peuvent produire des résultats contre-intuitifs. La comparaison 0 == "une chaine" retourne true en PHP 7 (corrigé en PHP 8, mais prudence sur les bases de code mixtes). Un hash de mot de passe comparé avec == à une entrée utilisateur peut être contourné en exploitant ces conversions de types implicites. Utilisez toujours === ou les fonctions dédiées (hash_equals() pour les comparaisons de hachages).
L'upload de fichiers : la surface d'attaque oubliée
Un formulaire d'upload mal sécurisé est souvent la porte d'entrée la plus simple. La vérification du type MIME doit se faire côté serveur avec finfo_file(), jamais en se fiant au champ Content-Type envoyé par le client (trivialement falsifiable). En complément, le répertoire de destination doit être configuré sans exécution PHP (directive php_flag engine off dans .htaccess ou configuration Nginx équivalente).
Les dépendances Composer : votre angle mort
Un projet PHP moderne dépend de dizaines, parfois de centaines de bibliothèques tierces. Chacune est une surface d'attaque potentielle. La commande composer audit (disponible depuis Composer 2.4) croise votre lockfile avec la base de données des avisories de sécurité Packagist. À intégrer impérativement dans votre pipeline CI. De quoi éviter de découvrir une vulnérabilité critique lors d'un incident de sécurité plutôt que d'une simple vérification de routine.
Les messages d'erreur bavardes
Un message d'erreur PHP affiché en production révèle des chemins de fichiers absolus, des noms de tables, des versions de bibliothèques, parfois des extraits de requêtes SQL. Pour un attaquant, c'est de la cartographie gratuite. La directive display_errors = Off combinée à log_errors = On est non négociable. Configurez un handler d'erreurs personnalisé qui affiche une page générique à l'utilisateur tout en loguant le détail complet en interne.
HTTPS, en-têtes de sécurité et Content Security Policy
PHP seul ne fait pas tout. Les en-têtes HTTP de sécurité jouent un rôle essentiel en complément : Content-Security-Policy limite les sources de scripts exécutables (réduction majeure de la surface XSS), X-Frame-Options prévient le clickjacking, Strict-Transport-Security force HTTPS. Ces en-têtes peuvent être émis depuis PHP avec header() ou configurés directement dans Nginx/Apache. Le serveur web reste le bon endroit pour les centraliser.
FAQ : failles PHP, vos questions les plus fréquentes
Quelle version PHP est encore sécurisée en 2024-2025 ?
PHP 8.2 et 8.3 bénéficient d'un support de sécurité actif. PHP 8.1 est en maintenance sécurité uniquement. Toutes les versions 7.x sont en fin de vie : aucun patch de sécurité n'est publié, quelle que soit la gravité de la CVE découverte. Si votre application tourne sur PHP 7, la migration vers PHP 8.x est prioritaire.
Comment savoir si mon site PHP a déjà été compromis ?
Les indicateurs habituels sont : présence de fichiers PHP inconnus dans les répertoires (souvent nommés de façon aléatoire ou imitant un fichier système), modifications récentes et inattendues de fichiers core, trafic inhabituel dans les logs serveur (pics sur des URL inexistantes, requêtes avec des paramètres encodés en base64), ou alertes de votre hébergeur. Des outils comme Maldet (Linux Malware Detect) ou les scanners intégrés à certains hébergeurs peuvent détecter des webshells connus.
Un framework comme Laravel protège-t-il automatiquement contre les failles PHP ?
Laravel et Symfony intègrent des protections par défaut importantes : ORM Eloquent avec requêtes préparées (anti-SQLi), tokens CSRF automatiques dans les formulaires, échappement HTML dans Blade (anti-XSS). Malgré tout, ils ne sont pas une garantie absolue. Des développeurs contournent ces protections en utilisant des requêtes brutes (DB::statement()) ou en marquant une variable comme « safe » sans vérification. Le framework réduit la surface de risque, il ne remplace pas la vigilance.
Comment sécuriser spécifiquement une installation WordPress ?
WordPress mérite un traitement à part : sa popularité en fait la cible numéro un des scanners automatisés. Les mesures prioritaires sont : maintenir WordPress, les thèmes et les plugins à jour en permanence (les mises à jour automatiques de sécurité existent), supprimer les plugins inactifs (ils restent une surface d'attaque même désactivés), utiliser un plugin de sécurité type Wordfence ou Solid Security pour le pare-feu applicatif, et déplacer wp-login.php ou le protéger par authentification HTTP. PHP doit être en version maintenue, et display_errors doit être Off.
La désérialisation PHP est-elle vraiment si dangereuse ?
Oui. La désérialisation avec unserialize() à partir de données utilisateur est l'une des vulnérabilités les plus critiques en PHP moderne. Elle peut déclencher des chaînes d'appels de méthodes magiques (__wakeup, __destruct) qui aboutissent à une RCE complète, sans qu'aucune ligne de code « dangereuse » ne soit directement visible. La règle absolue : ne jamais désérialiser des données provenant d'une source externe. Préférez JSON avec json_decode() pour les échanges de données, qui est immune à ce vecteur d'attaque.
Faut-il un Web Application Firewall (WAF) ?
Un WAF (Cloudflare, ModSecurity, AWS WAF...) ajoute une couche de filtrage en amont qui bloque les requêtes correspondant à des signatures d'attaques connues. C'est utile, mais ça reste un filet de sécurité supplémentaire, pas un substitut aux bonnes pratiques de code. Un WAF mal configuré peut donner un faux sentiment de sécurité tout en bloquant du trafic légitime. Reste à voir si la prochaine vague de failles PHP zero-day trouvera votre application avec ou sans ce filet.
Comment gérer les mots de passe stockés en PHP ?
Utilisez exclusivement password_hash() avec l'algorithme PASSWORD_BCRYPT ou PASSWORD_ARGON2ID, et vérifiez avec password_verify(). N'implémentez jamais votre propre algorithme de hachage, n'utilisez pas MD5 ou SHA-1 seuls (même salés, ils sont trop rapides pour le brute-force). La fonction password_hash() de PHP gère automatiquement le sel aléatoire : ne stockez pas de sel séparé, c'est déjà intégré dans le hash résultant.
Soyez le premier à réagir.