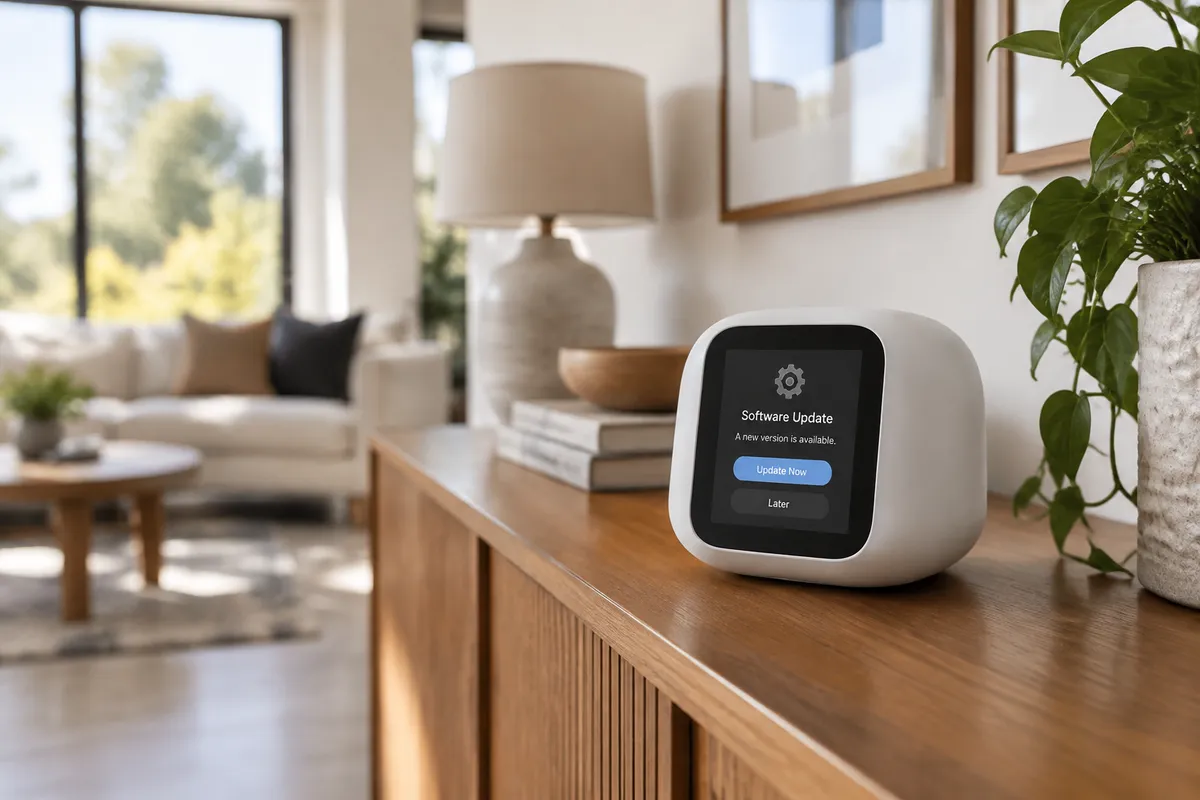
Pas encore sorti, déjà mis à jour. Apple a publié HomeView Software Version 27.2 (build 24V526) alors que les premières unités n'ont pas encore quitté les entrepôts. Le lancement officiel est fixé au lendemain de la publication de ce correctif, ce qui signifie que les futurs propriétaires sont d'ores et déjà invités à lancer la mise à jour dès la première allumage de l'appareil.
Neuf failles, dont certaines particulièrement sensibles
Les vulnérabilités corrigées recoupent en grande partie celles déjà adressées dans iOS 27.2, macOS 27.2 Golden Gate et iPadOS 27.2. Autrement dit, Apple a visiblement calqué son cycle de correctifs pour HomeView sur celui de son écosystème existant, ce qui est plutôt une bonne nouvelle côté cohérence, même si ça révèle au passage que le nouvel appareil embarque les mêmes couches logicielles vulnérables.
Parmi les failles les plus préoccupantes, deux concernent Bluetooth : un attaquant à portée radio pouvait contourner la limite de tentatives de code d'appairage et, dans le pire des cas, associer un périphérique malveillant sans aucune interaction de l'utilisateur. Pas moins de trois correctifs distincts touchent ce vecteur d'attaque, ce qui laisse penser que la surface d'exposition était assez large.
À lire aussi : Undead Ends : le puzzle de zombies gratuit débarque sur iPhone
Côté messagerie, une faille autorisait un attaquant distant à rejoindre un groupe iMessage et à en lire les messages. Une seconde permettait à un utilisateur nouvellement ajouté à une conversation d'accéder aux messages envoyés avant son arrivée. Apple indique avoir résolu ce dernier problème en supprimant purement et simplement le code vulnérable.
La liste complète des impacts corrigés est la suivante :
- Contournement de la limite de tentatives d'appairage Bluetooth
- Corruption de mémoire via un périphérique Bluetooth malveillant
- Exécution de code arbitraire via une entrée malformée (écriture hors limites)
- Appairage Bluetooth sans interaction utilisateur
- Accès non autorisé à un groupe iMessage par un attaquant distant
- Lecture des messages antérieurs dans un groupe iMessage
- Contournement de la limite de tentatives d'appairage AirPlay sur le même réseau
Que faire si vous recevez l'appareil demain ?
La réponse est simple : mettre à jour immédiatement. Les failles ayant été publiquement divulguées, n'importe qui disposant des ressources techniques nécessaires peut désormais tenter de les exploiter. Laisser l'appareil sans correctif, même quelques heures, expose inutilement le réseau local et les conversations iMessage associées au compte.
À lire aussi : iOS 27 : guide complet pour maîtriser la mise à jour iPhone
Apple a par ailleurs confirmé qu'une mise à jour prévue le mois prochain ajoutera la prise en charge des accessoires de sécurité à Siri sur HomeView. Pour l'instant, l'assistant vocal refuse catégoriquement de déverrouiller une porte ou d'ouvrir un garage via commande vocale. Une limitation qui pourrait faire tiquer les acheteurs les plus enthousiastes (et qui rappelle que les ambitions domotiques d'Apple avancent à leur rythme, pas au vôtre).
Reste à voir si ce premier correctif d'urgence avant lancement sera perçu comme un gage de sérieux côté sécurité, ou comme le signe que l'appareil aurait mérité quelques semaines de test supplémentaires. Attention tout de même : publier un correctif groupé le jour du lancement est devenu une pratique courante chez la firme de Cupertino, alignée sur ses autres plateformes. Ce n'est pas une exclusivité HomeView.

Soyez le premier à réagir.